Schöne neue Security-Welt
Es waren verrückte Wochen im Herbst dieses Jahres. Eine solche Fülle von Sicherheitslücken, die sofort zu fixen waren, gab es in diesem Ausmaß noch nicht. Ja, das war zu erwarten: Es gab Dutzende Veröffentlichungen, Blogbeiträge, Podcasts und Videos, die diesen Aufschlag der Jonglierbälle haben kommen sehen. Meinen eigenen Senf hatte ich ja auch hier dazugegeben. Und das, was da jetzt kam, ist wahrscheinlich ein kleiner Vorgeschmack. Trotdem brach es dann irgendwie doch überraschend über uns herein.
Wovon spreche ich? Von den zahlreichen, kritischen Sicherheitslücken die schneller Abfolge bekannt wurden, beginnend am 15.10.2026 mit PwnEscape. Danach folgten im Abstand von wenigen Tagen oder Wochen ähnliche Ereignisse. Ich kann mich an ältere Sicherheitslücken erinnern, die ein ähnliches Wachrütteln verursacht haben. Aber da lagen Monate oder Jahre dazwischen. Und bitte nicht falsch verstehen: Es gibt ständig Sicherheitslückeni, die zeitnahe Patches und deren Einspielen auf Servern verlangen. Das meiste davon kann man aus meiner Sicht als Grundrauschen bezeichnen. Updates werden zeitnah eingespielt und fertig.
Hier mal eine völlig subjektive Übersicht der Lücken, die zumindest für mich eine Bedeutung hatten:
| Lücke | Datum | Betrifft | Infos dazu unter |
|---|---|---|---|
| Baron Samedit | 01.2021 | sudo | Heise Online |
| Log4shell | 12.2021 | Java (Bibliothek Log4j) | Heise Online |
| PwnKit | 01.2022 | polkit (pkexec) | Heise Online |
| Dirty Pipe | 03.2022 | Linux-Kernel (Pipes / Page Cache) | Heise Online |
| Looney Tunables | 10.2023 | glibc | Heise Online |
| xz-Attacke | 03.2024 | xz-utils i.V.m. m OpenSSH | Heise Online |
| regreSSHion | 07.2024 | OpenSSH | Heise Online |
| PwnEscape | 10.2026 | Linux-Kernel (IPv4-Netzwerkstack, KVM-Hosts) | Heise Online |
| php2shell | 10.2026 | PHP | Heise Online |
| Java4Shell | 11.2026 | Java | Heise Online |
| nginx2root | 11.2026 | nginx | Heise Online |
| PHP-Session-RCE | 11.2026 | PHP | Heise Online |
Das ist komplett verrückt. Innerhalb von gut fünf Wochen haben wir so viele Sicherheitserdbeben erlebt wie früher in einem Zeitraum von vier Jahren. Mein Bauchgefühl sagt mir, dass das noch eine Weile so weitergehen wird. Es gibt aber auch einen Hoffnungsschimmer, weil irgendwann die Lücken alle geschlossen sind. Bis dahin gibt es aber noch einiges zu tun.
In diesem Zusammenhang kann ich den Artikel Schleudergefahr aus der c’t 18/2026 S. 14 ff. empfehlen. Darin beschreibt der Autor (Jürgen Schmidt) inwiefern KI der IT-Security nutzt oder schadet. Mein Favoriten-Zitat aus dem Artikel:
Die sogenannte Vulnocalypse ist bereits in vollem Gang. Unsere Security-Schulden der letzten Jahrzehnte werden fällig – auf einen Schlag und mit Zins und Zinseszins.
Das trifft es aus meiner Sicht gut. Insbesondere auch deshalb, weil viele der jetzt bekannt gewordenen Lücken schon seit Jahren (teils sogar bekanntermaßen) im Code steckten, aber erst jetzt zum Problem wurden. Dabei kann man den betroffenen Softwareprojekten echt keinen Vorwurf machen. Die IT-Branche verdient massiv Kohle und die großen Hyperscaler machen Milliardengewinne. Hinter vielen der betroffenen Open-Source-Projekte, auf die alle Welt setzt, stehen dagegen Einzelpersonen, Vereine oder Stiftungen mit einem Minimal-Budget.
Diese Situation wird schön in folgendem xkcd-Comic zusammengefasst:
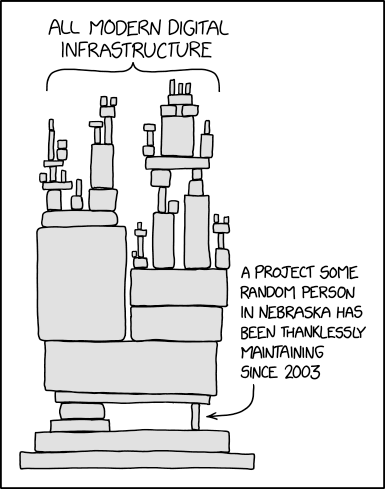
Was soll man dazu sagen? Ich bin total dankbar, dass die Entwicklerinnen und Entwickler weitermachen, und das so transparent wie immer. So lang die Tage für mich auch waren, die eigentliche Arbeit ist bei den Software-Projekten und Paketierern der Distributionen gelaufen. Bleibt mir nur zu sagen: Macht weiter so! Ihr seid die Besten. Und darüber hinaus auch noch ein Riesen Dank an die Menschen hinter meinen Lieblings-Podcasts. In der Aufarbeitung seid Ihr die beste Quelle für mich.
In freudiger Erwartung auf die nächsten Updates grüßt herzlich
Euer Tobi